Conformité RGPD ventes : ce qu’exigent vraiment vos CGV
Pour rendre vos ventes conformes au RGPD, informez la personne au moment de la collecte, identifiez la base légale de chaque traitement (contrat, consentement ou intérêt légitime), sécurisez techniquement le tunnel d’achat sans jamais stocker de coordonnées bancaires, et tenez un registre des traitements que vous pouvez présenter à tout moment. Ces quatre réflexes couvrent l’essentiel de ce qu’un contrôle CNIL ou un acquéreur en due diligence viendra vérifier en premier.
En bref:
- La conformité RGPD exige de documenter chaque traitement, de séparer les politiques de confidentialité et de respecter les règles d’information lors de la collecte des données.
- La sécurisation du parcours d’achat doit être assurée via HTTPS, sans stocker de coordonnées bancaires, en confiant cette gestion à des prestataires agréés.
- La prospection par email ou SMS B2C nécessite un consentement clair et non pré-coché, tandis que le contact B2B peut s’appuyer sur l’intérêt légitime avec une preuve d’analyse.
- Lors d’une cession d’entreprise, il faut fournir le registre des traitements à jour, des contrats avec les sous-traitants et des preuves d’audits pour éviter de lourdes sanctions.
- Utiliser une plateforme intégrée comme Auvent simplifie la gestion de la conformité en centralisant hébergement, factures, export de données et consentements, facilitant ainsi la preuve réglementaire.
Table des matières
- Ce que doivent contenir vos CGV et votre politique de confidentialité
- Obligations e‑commerce : informations précontractuelles, sécurité et conservation des données
- Prospection commerciale : que faire selon le canal et le type de client ?
- Conformité RGPD lors d’une cession d’entreprise : que préparer pour la due diligence ?
- Vendre un fichier client : les conditions légales à respecter
- Checklist opérationnelle : votre plan d’action prioritaire
- Perspective éditeur : ce que change une plateforme pensée pour la conformité
- Simplifier la conformité RGPD de vos ventes avec Auvent
- Sources
- Questions fréquentes
Ce que doivent contenir vos CGV et votre politique de confidentialité
Beaucoup de créateurs mélangent tout dans un seul document. C’est une erreur qui vous coûtera du temps à chaque mise à jour réglementaire. Séparer la politique de confidentialité des CGV est recommandé pour la lisibilité et parce que les deux documents évoluent à des rythmes différents : vos CGV changent rarement, votre politique de confidentialité doit suivre chaque nouvel outil ou prestataire que vous ajoutez.
Votre politique de confidentialité doit détailler, sans exception :
- l’identité du responsable de traitement et ses coordonnées ;
- les finalités précises de chaque traitement (facturation, email marketing, gestion des rendez-vous) ;
- la base légale retenue pour chacune ;
- les destinataires des données, y compris vos prestataires techniques ;
- l’existence ou non de transferts hors Union européenne ;
- les durées de conservation par catégorie de données ;
- les droits des personnes et la marche à suivre pour les exercer.
Vos CGV, elles, se contentent de renvoyer clairement vers cette politique, sans en dupliquer le contenu. Au moment de la collecte, une notice synthétique doit apparaître directement sur le formulaire ou la page de commande : quelques lignes, un lien vers le détail. La CNIL insiste sur cette information par niveau, délivrée de manière concise et transparente au moment précis où la personne saisit ses données, pas trois clics plus loin dans un document de quinze pages.
Obligations e‑commerce : informations précontractuelles, sécurité et conservation des données
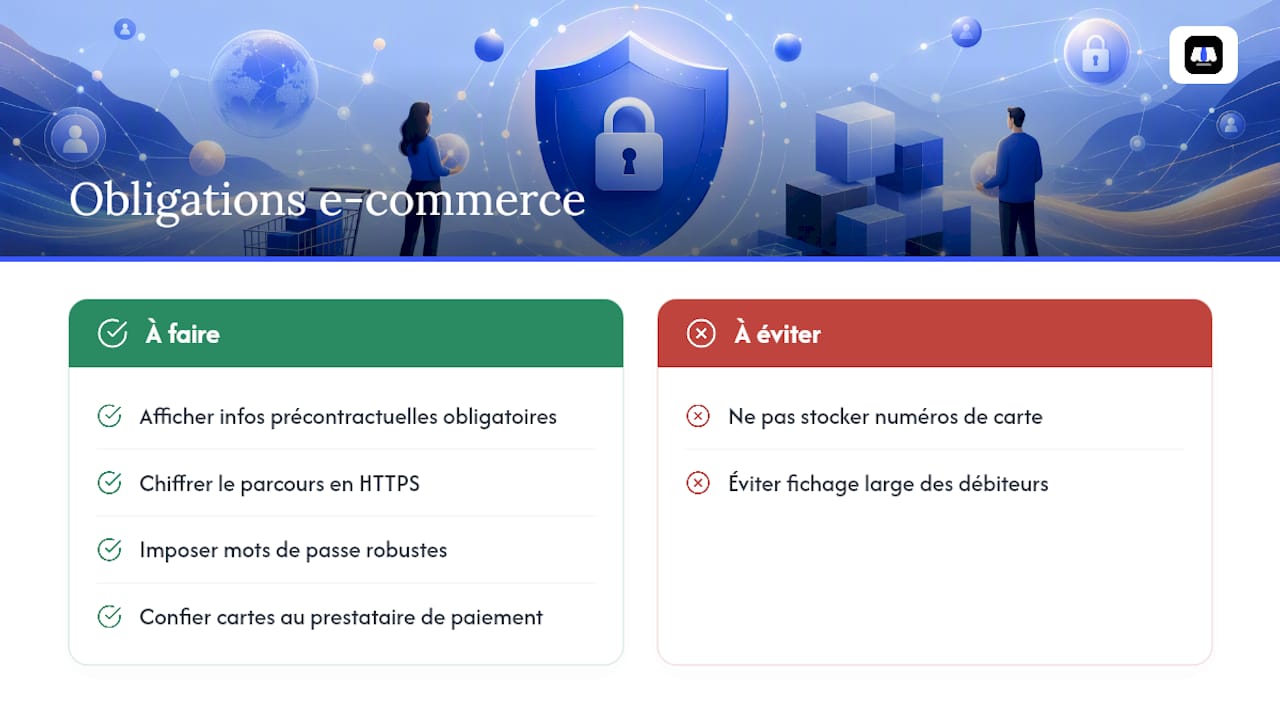
Le Code de la consommation impose son propre lot d’obligations, qui se cumulent avec le RGPD sans jamais s’y substituer. Avant toute commande, votre boutique doit afficher clairement les caractéristiques essentielles du produit, le prix, les frais de livraison éventuels, le délai de livraison, l’identité complète du vendeur, le droit de rétractation et les coordonnées d’un médiateur de la consommation.
Côté sécurité, la CNIL est précise et sans ambiguïté. Elle recommande de chiffrer systématiquement le parcours de vente en HTTPS, de ne jamais conserver les coordonnées bancaires, d’imposer des mots de passe robustes sur les comptes clients, et de vérifier que vos prestataires de paiement respectent eux-mêmes leurs obligations de sécurité.
Conseil de pro : Ne stockez jamais un numéro de carte bancaire dans votre propre base, même chiffré. Laissez ce rôle à votre prestataire de paiement (Stripe et consorts), qui porte cette responsabilité à votre place.
À retenir sur la conservation : les données de facturation se gardent généralement plusieurs années pour des raisons comptables, tandis que les données de prospection pure ont une durée de vie bien plus courte. Un cas particulier mérite l’attention : la gestion des impayés. Ce traitement doit rester strictement encadré et limité aux besoins du recouvrement, sans dérive vers un fichage plus large des mauvais payeurs.
Prospection commerciale : que faire selon le canal et le type de client ?
Les règles changent radicalement selon que vous vous adressez à un prospect B2C ou à un contact professionnel. Voici comment s’y retrouver.
- Prospect B2C par email ou SMS : le consentement préalable (opt-in) est obligatoire, matérialisé par une case à cocher non pré-cochée et une action positive de la personne.
- Client existant, même en B2C : vous pouvez prospecter sur des produits similaires sans nouveau consentement, à condition d’offrir un lien de désinscription visible à chaque envoi.
- Contact B2B : l’intérêt légitime peut être invoqué, à condition que le contenu du message reste lié à l’activité professionnelle du destinataire et qu’un droit d’opposition simple existe.
Un point technique change tout en cas de contrôle : une case pré-cochée ne vaut jamais consentement. La CNIL exige une action positive et horodatée, conservée comme preuve.
Conseil de pro : Gardez une trace écrite de votre analyse d’intérêt légitime pour chaque campagne B2B, avec la date, le fichier ciblé et le raisonnement. Ce document de deux pages vous évitera des heures d’explications en cas de plainte.
Conformité RGPD lors d’une cession d’entreprise : que préparer pour la due diligence ?
Un acquéreur sérieux demandera toujours certains documents avant de signer. Anticiper leur préparation évite les mauvaises surprises en pleine négociation, au moment où vous avez le moins de marge de manœuvre.
- Le registre des traitements à jour, avec chaque finalité et base légale clairement identifiées.
- Les contrats signés avec vos sous-traitants (hébergeur, prestataire de paiement, outil d’emailing).
- Les preuves d’audits ou de mesures techniques déjà mises en œuvre (chiffrement, sauvegardes, accès restreints).
En cas d’anomalie découverte pendant l’audit, les conséquences se traduisent concrètement : clause de garantie de passif renforcée, ajustement à la baisse du prix de cession, voire refus pur et simple si les manquements touchent des données sensibles ou un volume important de contacts.
Vendre un fichier client : les conditions légales à respecter
Céder une base de contacts n’est jamais un simple transfert de fichier Excel. Chaque contact doit reposer sur une base légale vérifiable, et cette base doit rester valable après la cession, pas seulement au moment de la collecte initiale.
- Vérifiez que le consentement obtenu couvrait bien ce type de partage, ou identifiez une autre base légale solide.
- Exigez du vendeur une preuve de traçabilité : date de collecte, source, dernière mise à jour du contact.
- Prévoyez une clause contractuelle obligeant l’acquéreur à respecter les mêmes engagements que le cédant vis à vis des personnes concernées.
- Informez les personnes du changement de responsable de traitement, avec un délai raisonnable pour exercer leur droit d’opposition avant toute réutilisation commerciale.
Checklist opérationnelle : votre plan d’action prioritaire
Face à cette liste d’obligations, mieux vaut avancer dans un ordre logique plutôt que de tout attaquer en même temps. Voici la séquence qui fonctionne le mieux pour une petite structure.
- Cartographiez vos traitements et remplissez votre registre, même sommairement au départ. C’est la base sur laquelle tout le reste s’appuie.
- Corrigez l’information au point de collecte : notices synthétiques, cases à cocher conformes, liens visibles vers votre politique de confidentialité.
- Sécurisez le tunnel de vente et formalisez des contrats écrits avec chaque sous-traitant qui touche à des données personnelles.
- Mettez en place des procédures claires pour répondre aux demandes de droit d’accès, de rectification ou de suppression, avec un délai raisonnable de réponse interne.
Conseil de pro : Fixez-vous un délai interne de dix jours ouvrés pour répondre dans un délai raisonnable aux demandes de droit d’accès. Cette marge vous protège des oublis pendant les périodes chargées.
Perspective éditeur : ce que change une plateforme pensée pour la conformité
La plupart des créateurs ne négligent pas le RGPD par mauvaise foi. Ils le négligent parce que chaque brique (facturation, hébergement, export de données, gestion du consentement) vit dans un outil différent, avec ses propres règles. Une boutique qui héberge ses données en Europe, génère ses factures automatiquement et permet un export complet à tout moment transforme une corvée juridique en simple case à cocher. Ce n’est pas la conformité qui devient facile, c’est la démonstration de cette conformité qui cesse d’être un chantier séparé.
— Delaire
Simplifier la conformité RGPD de vos ventes avec Auvent
Auvent réduit le nombre de sous-traitants à surveiller pour prouver votre conformité : hébergement en Europe, facturation automatisée conforme aux règles de TVA, et export complet de vos données clients et de vente en quelques clics.
Concrètement, chaque vente passée par votre boutique génère automatiquement sa facture, chaque donnée reste hébergée sur des serveurs européens, et vous pouvez extraire l’intégralité de votre base à tout moment, que ce soit pour un contrôle, un audit ou une simple sauvegarde personnelle. L’email marketing intégré applique des standards de consentement pour vos campagnes, sans outil tiers à contractualiser séparément. Pour un créateur qui vend formations, coachings ou produits numériques depuis sa bio, ce n’est pas une couche de conformité en plus, c’est une brique en moins à gérer soi-même. Créez votre boutique sur Auvent et voyez en quelques minutes comment vos ventes, votre facturation et vos données s’organisent au même endroit.
Sources
Pour aller plus loin, consultez les fiches pratiques de la CNIL sur la vente en ligne, le référentiel sur la gestion des activités commerciales, et les recommandations sur l’authentification à deux facteurs pour sécuriser votre hébergement.
Cet article constitue une information générale et ne remplace pas l’avis d’un avocat qualifié. Consultez un professionnel du droit qualifié à propos de votre cas personnel avant d’agir sur la base de ce contenu.
- CGV et RGPD : les mentions obligatoires
- Infographie et fiche pratique Alliance Digitale : prospection commerciale et RGPD
- CNIL : conformité RGPD, information des personnes et transparence
Questions fréquentes
Quelles sont les principales obligations de conformité au RGPD ?
Informer les personnes au moment de la collecte, identifier une base légale par traitement, limiter la conservation des données et tenir un registre des traitements démontrable à tout moment.
Quelles obligations légales s’appliquent spécifiquement à la vente en ligne ?
Le Code de la consommation impose l’affichage du prix TTC, du droit de rétractation et de l’identité du vendeur avant commande, en plus des exigences RGPD sur l’information et la sécurité du parcours d’achat.
Que dit l’article 34 du RGPD sur les violations de données ?
La notification à la CNIL doit être effectuée rapidement en cas de violation de données présentant un risque élevé, et les personnes concernées doivent aussi en être informées.
Quels sont les grands principes du RGPD ?
Le règlement repose sur la licéité, la finalité déterminée, la minimisation des données, l’exactitude, la limitation de conservation, l’intégrité et la confidentialité, ainsi que la responsabilité (accountability) du responsable de traitement.
Une plateforme comme Auvent aide-t-elle vraiment sur ces obligations ?
Un hébergement européen, une facturation automatisée et un export complet des données réduisent le nombre d’éléments à vérifier séparément lors d’un contrôle ou d’un audit, sans dispenser le créateur de définir lui-même ses bases légales.
Lance ta boutique en 30 minutes.
Gratuit pour commencer, TVA et RGPD gérés, email marketing inclus.
Créer ma boutique